

AI受託開発 を活用してAgentic AI(自律型AIエージェント)の導入を進める企業が増える一方、PoCで一定の成果を確認できても、そのまま本番環境へ移行できるとは限りません。PoCでは技術的な実現可能性を確認できますが、実際の業務で利用するには、セキュリティや権限管理、既存システムとの連携、エラー処理、コスト管理など、さらに検討すべき点があります。
特にAgentic AIは、AIが状況に応じて判断し、外部ツールやシステムを使って処理を進められるため、単なるAIチャットボットとは異なる設計や運用が求められます。「PoCでは問題なく動作したものの、本番環境でどこまで自律的な処理を任せてよいのか分からない」というケースも考えられます。
本記事では、Agentic AIをPoCから本番環境へ移行する際に押さえておきたい6つのステップを、ユースケースの整理からセキュリティ・権限設計、既存システムとの連携、テスト・評価、本番運用まで順に解説します。あわせて、社内だけでの対応が難しい場合におけるAI受託開発の活用ポイントについても紹介します。
Agentic AIのPoCとProductionでは何が違う?
Agentic AIを実務で活用するうえで最初に理解すべきなのは、「PoCで動いたこと」と「Productionで使えること」は全く別物であるという点です。
【PoC環境】    :技術的な実現可能性の検証(単一シナリオ・限定データ)
      ▼
【Production】:セキュリティ、可観測性、コスト制御、エラー処理を備えた実運用
PoCで確認すること
- 技術的実現可能性:LLMやエージェントアーキテクチャが想定どおりの判断・推論を行えるか
- データ取得とツール利用:必要なRAG(検索拡張生成)データや外部APIを呼び出せるか
- プロトタイプとしての精度:限定されたデータや単一タスクにおいて期待する結果が得られるか
Productionで求められること
- 安定性・可観測性(Observability):障害発生時のボトルネック特定、ログ追跡、トレーサビリティの確保
- セキュリティ・権限(Governance & Guardrails):最小権限の原則(Least Privilege)の適用、Prompt Injection対策、不適切出力の遮断
- コスト制御(Cost & Token Control):API呼び出し回数の上限設定、無限ループ(Infinite Loop)の防止
- Human-in-the-loop / Fallback:AIの判断信頼度が低い場合やシステムエラー時に、人間に安全に引き継ぐ仕組み
- 継続的な評価と改善(Continuous Improvement):本番稼働後の精度劣化(Drift)の監視とプロンプト・ナレッジの継続的調整
Agentic AIをPoCからProductionへ移行する6つのステップ
PoCの成果物を本番運用に耐えうるシステムへと昇華させるための、標準的な6つのステップを順を追って解説します。
[Step 1] 業務課題・ユースケース明確化
   ▼
[Step 2] PoCによる小規模な技術検証
   ▼
[Step 3] セキュリティ・権限設計・Guardrails構築
   ▼
[Step 4] 既存システム連携・Fallback設計
   ▼
[Step 5] 多角的なテスト・評価と基準策定
   ▼
[Step 6] Production移行・継続的モニタリング
Step 1. 業務課題とユースケースを明確にする
まずは「どの業務のどの部分をAIエージェントに委任するか」というScopeとAutonomy Level(自律性の程度)を明確にします。
単に「顧客からの問い合わせ対応を自動化する」といった曖昧な定義では、本番環境での要件定義が破綻します。
- 推奨される定義例:
「一次問い合わせ内容を自動分類し、社内FAQデータベースから検索して回答案を生成する。信頼度スコアが85%以上の場合は自動返信を行い、それ未満または解約・返金に関する問い合わせの場合は人間にエスカレーションする」
AIに「どこまで判断させるか」「どこで人間が確認するか」「成功指標(KPI:業務削減時間、自動化率、人間の介入率など)は何か」を事前に明文化しておくことが重要です。
Step 2. PoCを実施して技術的な実現可能性を検証する
明確にしたユースケースに基づき、最小限のスコープでPoCを実施します。
- 検証範囲:1つの業務フロー、1つのデータソース、限定されたアクセス権限
- 検証要素:LLMの選定、エージェント構造(Single-Agent / Multi-Agent)、RAGの精度、API連携のレスポンス速度、メモリ保持機能
この段階ではコードの綺麗さやスケーラビリティよりも、「想定する推論ロジックが成立するか」に焦点を当てます。検証完了後、本番化に向けて不足している要素(セキュリティ・パフォーマンス・コストなど)を洗い出します。
Step 3. セキュリティ・権限設計とGuardrailsを行う
PoCからProductionへの最大の一歩が、セキュリティと権限の強固な設計です。
自律的にツールを操作するAgentic AIでは、エージェントに対して「何ができるか」だけでなく「何をしてはいけないか」を厳格に定義する必要があります。
- 最小権限の原則(Least Privilege):エージェントに付与するAPIアクセス権限やデータベース操作権限を必要最小限に制限します。
- Guardrails(防護策)の導入:
- Input Guardrails:Prompt Injectionや悪意ある命令の注入を検知・遮断
- Output Guardrails:機密情報(個人情報・インサイダー情報等)の漏洩や不適切な発言をフィルター
- データアクセス制御:実行ユーザーの役職や権限に応じて、RAGが参照できるドキュメント範囲を動的に制御する仕組みを構築します。
Step 4. 既存システムとの連携とFallback設計を行う
Agentic AIは単体で完結するツールではなく、社内の既存システム(CRM、ERP、社内データベース、コミュニケーションツールなど)と連携して初めて真価を発揮します。
[User] ──> [Agentic AI] ──> [Guardrails] ──> [社内API / CRM / ERP]
                                  │
                          (エラー・低信頼度)
                                  ▼
                        [Human-in-the-loop]
- システム連携(System Integration):REST APIやGraphQL、Webhookを介した堅牢な連携パイプラインを構築します。
- Fallback設計(例外処理):
- 外部APIがタイムアウトした場合のリカバリー処理
- エージェントが思考ループ(Infinite Loop)に陥った際の強制停止ロジック
- AIの出力信頼度が一定値を下回った際に、人間の担当者へシームレスにタスクを移管するHuman-in-the-loopの組み込み
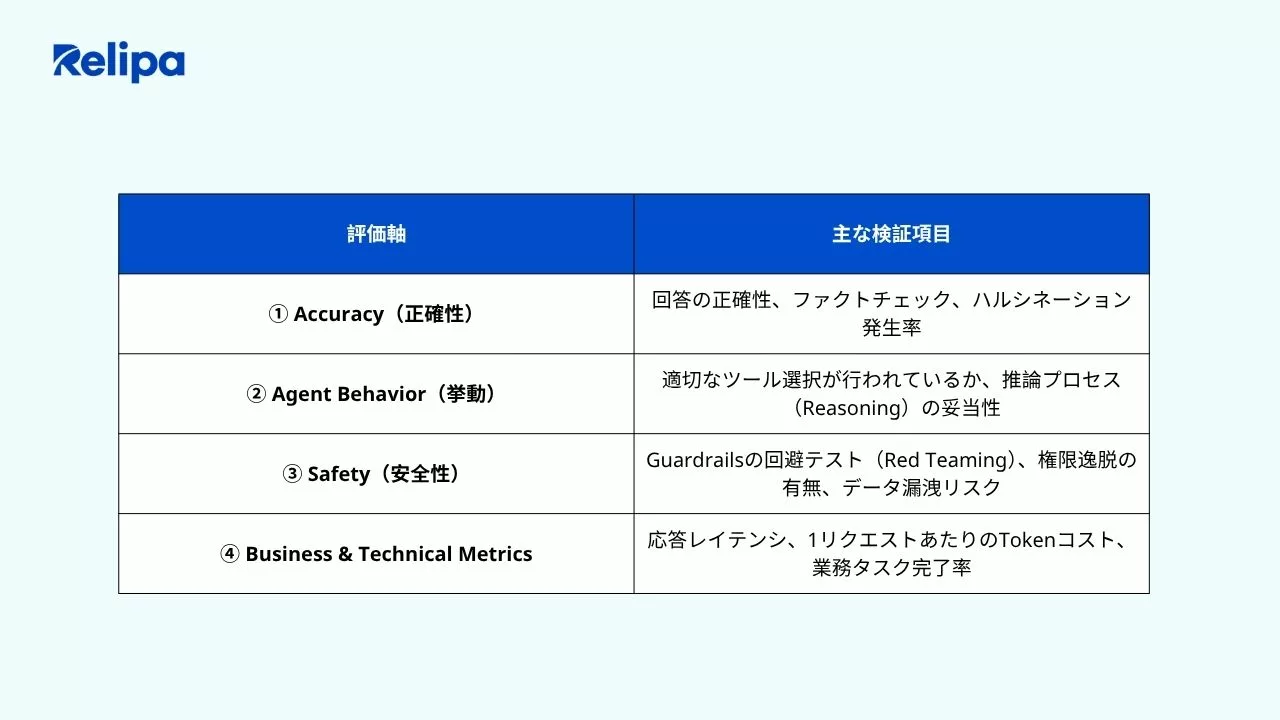
Step 5. 多角的なテスト・評価を行い、本番運用基準を定める
AIエージェントの評価は、単に「生成された文章の読みやすさ」を見るだけでは不十分です。多角的な評価軸を設け、Production環境へのリリース基準(Quality Gate)を設定します。
Step 6. Production環境へ移行し、継続的に監視・改善する
本番環境へ移行した後も、運用のゴールではありません。環境の変化やLLMの挙動変更に対応するため、継続的なモニタリング体制を整えます。
- Monitoring(継続的監視):
- パフォーマンス:成功率、エラー率、応答レイテンシ
- コスト:Token消費推移、API利用料金の変動
- 安全性:Guardrailsでの検知ログ、セキュリティインシデントの有無
- Continuous Improvement(継続的改善):
監視 > ログ分析 > 精度評価 > プロンプト・ナレッジ調整・再学習 > 再デプロイという改善ループを回します。
Agentic AIのProduction移行でよくある5つの落とし穴
PoCから本番環境への移行において、多くの企業が陥りやすい代表的なトラブルと対策は以下の通りです。
| 落とし穴 | 発生するリスク | 対策 |
| 1. PoCの成功=Productionの成功と誤認 | 本番特有のエラー処理やスケーラビリティの考慮不足によるシステム停止 | 初期段階からエンタープライズ要件を考慮した設計を行う |
| 2. Agentへ過剰な操作権限を付与 | データベースの予期せぬ更新・削除や、外部への誤送信事故 | 最小権限の原則(Least Privilege)に基づき書き込み権限を厳格化 |
| 3. コスト・Token利用量の予測・制御不足 | 無限ループや多重呼び出しによるAPIコストの急激な高騰 | 1リクエストあたりの呼び出し上限・予算アラートを導入する |
| 4. 既存システム連携・例外処理の後回し | 外部APIのレイテンシ低下やエラー時の処理停止 | システム連携初期にFallback(Human-in-the-loop)を組み込む |
| 5. 本番化後のモニタリング体制の欠如 | 時間経過に伴う応答精度の劣化(Drift)やハルシネーションの放置 | 評価・トレース用ログ基盤(Observability)をあらかじめ構築する |
AI受託開発 でAgentic AIをProductionまで進めるポイント
Agentic AIをPoCからProductionへ移行するプロセスには、AI/LLMに関する先端知見だけでなく、セキュリティ、システムインテグレーション、DevOps、コスト最適化など、広範なシステム開発の専門知識が求められます。
AI受託開発を検討したいケース
社内で以下のような課題を抱えている場合は、AI受託開発のノウハウを持つ外部パートナーとの連携を検討するのが有効です。
- 社内にAI・LLMおよび高度なシステム開発の知見を持つエンジニアが不足している
- 基幹システムやレガシーシステムとの安全な連携プロトコルを設計したい
- エンタープライズ基準を満たすセキュリティ・Guardrails・権限管理を構築したい
- PoC止まりで終わらせず、Production環境の構築から本番運用・モニタリングまで一貫して進めたい
レリパ (Relipa) によるAgentic AI開発支援
レリパ (Relipa)では、AIのPoC(概念検証)にとどまらず、要件定義、システム設計、ガードレール実装、既存システム連携、本番環境へのデプロイメント、運用モニタリングに至るまで、お客様の業務要件に合わせた一貫したAI受託開発を提供しています。
セキュリティ要件やデータポリシーに応じ、オンプレミス、プライベートクラウド、ハイブリッド環境など柔軟なシステム構成をご提案し、安心・安全なAgentic AIの本番活用を強力にサポートします。
Agentic AIのPoC成果を本番環境へスムーズに移行したい方へ
「PoCの次のステップが進まない」「安全な本番運用の設計について相談したい」といったお悩みをお持ちの方は、ぜひお気軽にレリパ (Relipa)へご相談ください。
まとめ
Agentic AIを業務で継続的に活用するためには、PoCで技術的な実現可能性を確認するだけでなく、本番環境を見据えた設計と準備が重要です。
特に、以下の6つのステップを段階的に進めることで、PoCで得られた成果を実際の業務へつなげやすくなります。
- 業務課題とユースケースの明確化
- PoCによる小規模な技術検証
- セキュリティ・権限設計とGuardrailsの設定
- 既存システムとの連携とFallback設計
- 多角的なテスト・評価と本番運用基準の確立
- Production環境への移行と継続的なモニタリング
Agentic AIは、PoCで動作を確認して終わりではありません。実際の業務で利用するには、AIに任せる範囲を明確にし、既存システムとの連携や安全性、コスト、運用体制まで含めて検討する必要があります。
PoCからProductionまでの設計や開発を社内だけで進めることが難しい場合は、AI受託開発の活用も選択肢の一つです。
レリパ (Relipa) では、Agentic AIの要件整理やPoCから、システム設計、既存システムとの連携、テスト・評価まで、企業の業務や環境に合わせたAI開発を支援しています。
Agentic AIのPoC成果をProductionにつなげたい、AI受託開発の進め方について相談したいという場合は、ぜひレリパ (Relipa) までお問い合わせください。