

AIエージェントは、質問に答えるだけでなく、自ら計画を立てて判断し、タスクを実行できる技術として注目を集めています。こうしたAgentic AIの開発を支援する AIシステム開発会社 にも、AIの機能だけでなく、自律的な判断や行動を適切に管理するための知識が求められています。しかし、その高い自律性は、権限の逸脱や機密データへのアクセス、誤った意思決定による被害など、これまでのAIとは異なる新たなリスクをもたらします。
そこで企業にとって重要となるのが、Agentic AIのガバナンスです。AIにどこまで判断や行動を任せるのか、どのデータやシステムへのアクセスを許可するのかをあらかじめ定め、適切に管理する必要があります。
本記事では、Agentic AIのガバナンスの基本概念から、自律性やアクセス権限を適切にコントロールする方法、そしてAIシステム開発会社とともに進める実践的な導入・運用のポイントまで分かりやすく解説します。
Agentic AIのガバナンスとは?
AIエージェントと従来のAIの違い
生成AIやチャットボットなどの従来のAIは、ユーザーからの指示に応じて文章を作成したり、情報を要約・分析したりすることが中心です。基本的には、入力された情報をもとに結果を生成し、その結果をユーザーに提示します。
一方、Agentic AIは、与えられた目標に向けて自ら計画を立て、状況に応じて判断しながら処理を進めることができます。必要に応じてAPIや外部ツールを利用し、複数のステップを組み合わせてタスクを完了させることも可能です。
AIエージェントは、こうしたAgentic AIの考え方を具体的なシステムとして実装したものと捉えられます。例えば、顧客からの問い合わせに回答するだけでなく、問い合わせ内容を分類し、必要な情報を社内システムから取得し、担当者への連絡まで行うといった使い方が考えられます。
このようにAIが自律的に判断・実行する範囲が広がるほど、AIに「何をさせるか」だけでなく、「どこまで任せるか」を事前に定めることが重要になります。
Agentic AIのガバナンスの定義
Agentic AIのガバナンスとは、Agentic AIやAIエージェントが自律的に判断・行動する際の範囲や権限、責任、監督方法などを組織的・技術的に管理するための仕組みです。
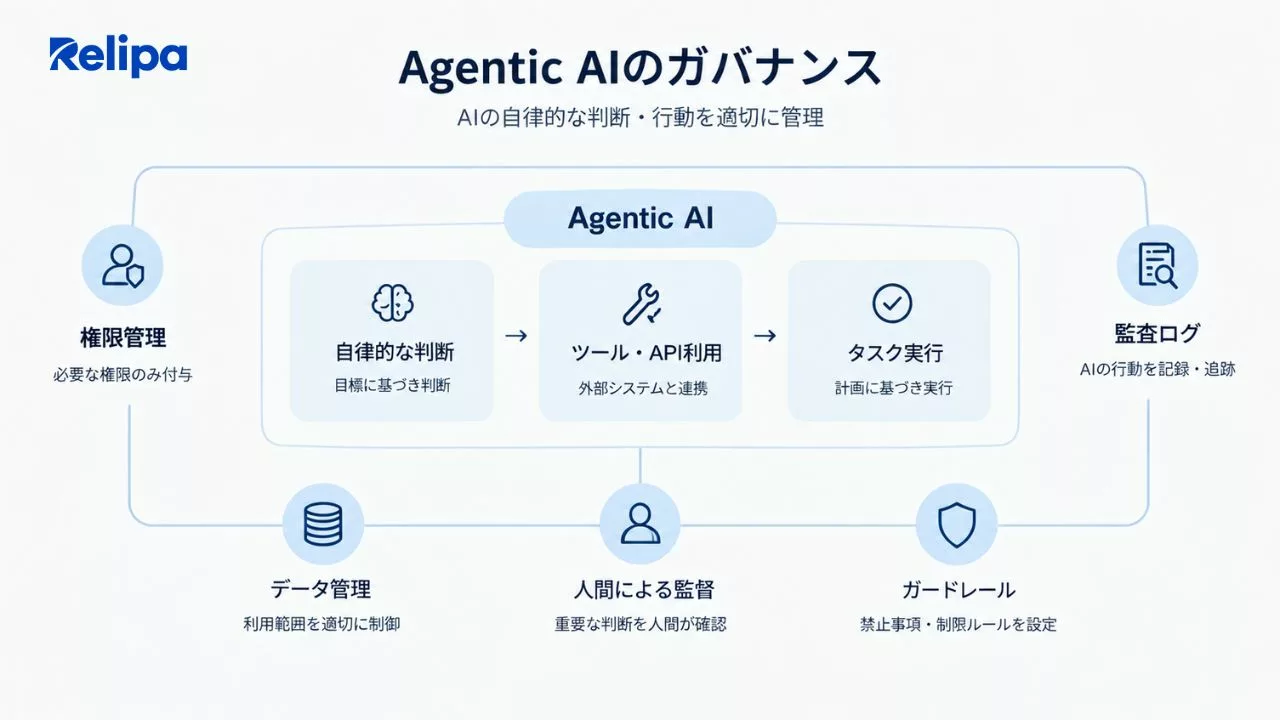
AIの自律的な判断や行動を適切に管理するための主要なガバナンス要素
従来のAI活用では、AIが生成した結果を人間が確認してから利用するケースが多くありました。しかし、AIエージェントが業務システムを操作したり、外部サービスと連携したりする場合、AIの判断がそのまま実際のアクションにつながる可能性があります。
そのため、Agentic AIのガバナンスでは、例えば以下のような点をあらかじめ明確にします。
- AIにどの業務を任せるのか
- AIがアクセスできるデータやシステムは何か
- どのような操作に人間の承認が必要か
- AIが実行してはいけない操作は何か
- 実行内容をどのように記録・監視するか
目的はAIの自律性を一律に制限することではありません。業務上のリスクに応じて適切なルールを設け、AIの活用範囲と管理体制のバランスを取ることが重要です。
従来のAIガバナンスとの違い
AIガバナンスは、AIの開発・利用に関わるデータ、プライバシー、透明性、バイアス、説明責任など、幅広い事項を管理する考え方です。一方、Agentic AIでは、これらに加えて、AIが自律的に判断し、外部システムに対してアクションを実行することを前提とした管理が必要になります。
例えば、従来のAIでは「生成された回答に問題がないか」を確認することが重要でした。Agentic AIでは、それに加えて「AIがどのような権限を持っているか」「どのような判断を経てアクションを実行したか」「問題が発生した場合に誰が対応するか」まで考える必要があります。
つまり、Agentic AIのガバナンスは、既存のAIガバナンスを置き換えるものではなく、AIの自律的な判断と行動まで含めて管理するための考え方といえます。
なぜ企業にAgentic AIのガバナンスが必要なのか?
AIエージェントを業務に導入すると、単純な情報生成にとどまらず、社内データの取得やシステム操作など、実際の業務プロセスに直接関わるケースが増えていきます。
そのため、導入前からAIの自律性や権限、責任の範囲を整理しておくことが重要です。企業が特に考慮したいリスクには、以下の4つがあります。
| リスク | 管理すべきポイント |
|---|---|
| 意思決定と自動実行 | AIの判断をどこまで自動で実行させるか |
| 権限とデータアクセス | AIが利用できるデータやシステムをどこまで許可するか |
| 連鎖的な影響 | 1つの判断やエラーが他の処理に与える影響をどう抑えるか |
| 責任とコンプライアンス | 問題が発生した場合の責任や、適用されるルールをどう整理するか |
特にCRMやERP、データベースなど既存の業務システムとAIエージェントを連携させる場合、AIの行動が業務や顧客対応に直接影響する可能性があります。
そのため、AIの性能だけでなく、自律性の範囲と業務への影響度を考慮したガバナンス設計が求められます。
Agentic AI管理における5つの核心原則
Agentic AIを適切に管理するには、AIの導入後だけでなく、企画・設計段階から管理ルールを組み込むことが重要です。
基本的な管理の流れは、以下の5つに整理できます。
目的と範囲の定義 → 最小権限の設定 → 人による監督 → ガードレールの構築 → 継続的なモニタリング
目的と運用の明確化
まず、AIエージェントにどの業務を任せるのか、何を達成するために利用するのかを明確にします。
例えば「顧客対応を自動化する」という大まかな目的だけではなく、「問い合わせ内容を分類する」「FAQから回答を生成する」「担当者への引き継ぎを行う」など、具体的な役割まで定義します。
同時に、AIが実行してよい処理と、人間が対応すべき処理を区別することも重要です。目的と行動範囲を明確にしておくことで、AIの権限が必要以上に広がることを防ぎやすくなります。
最小権限原則によるアクセス制御
AIエージェントには、業務を実行するために必要なデータやAPIへのアクセス権限だけを付与します。
例えば、顧客情報を参照する必要があっても、データベース全体への書き込み権限まで与える必要があるとは限りません。参照のみでよい処理には参照権限だけを設定するなど、業務内容に応じて権限を分けます。
また、権限は一度設定して終わりではなく、業務内容やシステム構成の変更に合わせて定期的に見直すことが重要です。
人間による監督
すべての処理をAIに任せるのではなく、業務のリスクに応じて人間が確認・承認する仕組みを設けます。
例えば、メールの下書き作成や情報整理など、比較的リスクの低い作業はAIが自動で処理できます。一方、契約の締結、重要なデータの削除、資金に関わる処理など、影響の大きい操作では人間による承認を必須とする方法が考えられます。
AIが実行する前に人間が承認する仕組みはHuman-in-the-Loopと呼ばれます。また、AIが自律的に処理を進めながら、人間が全体を監督して必要な場合に介入する方法もあります。
重要なのは、すべての業務に同じルールを適用するのではなく、業務のリスクや影響度に応じて人間の関与レベルを決めることです。
セーフティ・ガードレールの設定
AIエージェントが想定外の処理を実行しないよう、あらかじめ一定の制限を設けます。
例えば、利用できるAPIを限定したり、特定のデータへのアクセスを禁止したり、一定の条件を満たさない操作を拒否したりする方法があります。
また、AIの判断に誤りがあった場合に備えて、処理を停止する条件や、人間の担当者へ引き継ぐ条件を設定しておくことも重要です。
ガードレールはAIの自由度を単純に下げるためのものではありません。AIに任せる範囲を明確にしたうえで、許可された範囲内で自律的に動ける環境を作るための仕組みです。
監査ログと追跡可能性
AIエージェントがどのような情報を参照し、どのような処理やアクションを実行したのかを後から確認できるよう、適切なログを残します。
例えば、実行日時、利用したツールやAPI、入力情報、実行したアクション、処理結果などを記録します。
こうした記録があれば、問題が発生した際に原因を確認しやすくなります。また、継続的にログを分析することで、想定外の動作や運用上の課題を早期に把握することにもつながります。
Agentic AIガバナンス構築の5ステップ
Agentic AIのガバナンスは、導入時に一度設定して終わるものではありません。実際の業務や運用環境の変化に合わせて、継続的に見直すことが重要です。
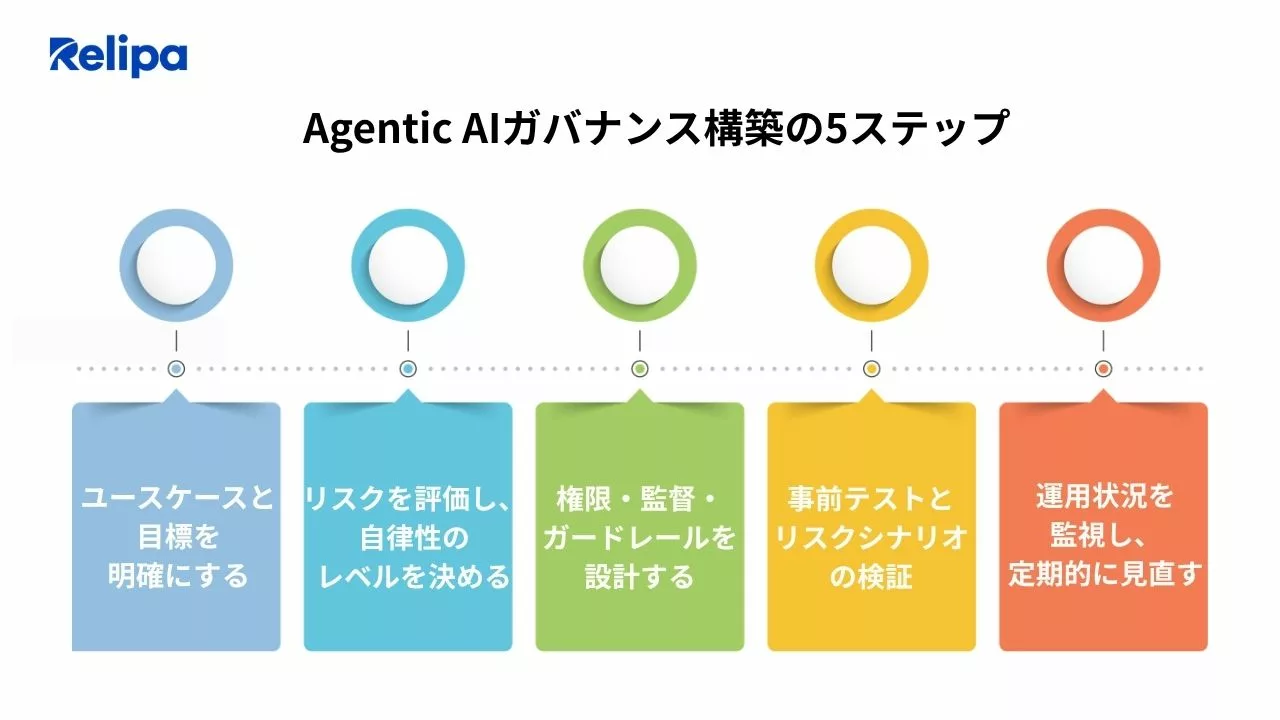
ユースケースと目標を明確にする
まず、Agentic AIを利用する業務と目的を明確にします。
「業務を効率化する」といった抽象的な目標ではなく、処理時間の短縮や問い合わせ対応の自動化など、具体的な業務単位で整理します。
同時に、AIに任せる範囲と人間が担当する範囲も決めておくことで、後の権限設計やテスト条件を設定しやすくなります。
リスクを評価し、自律性のレベルを決める
次に、AIが行う処理ごとに業務への影響度やリスクを評価します。
例えば、情報整理のような低リスクの作業と、顧客情報の変更や金銭に関わる処理では、同じレベルの自律性を与える必要はありません。
リスクが高い業務では人間による確認を増やし、低リスクの定型業務では自動化の範囲を広げるなど、業務ごとに適切な自律性を設定します。
権限・監督・ガードレールを設計する
自律性のレベルが決まったら、それに合わせてシステム上の権限や人間による承認フローを設計します。
具体的には、利用可能なデータ、API、外部サービスなどを整理し、AIエージェントに必要な権限だけを付与します。また、実行前の承認が必要な処理や、AIが実行してはいけない処理も明確にします。
事前テストとリスクシナリオの検証
本番環境に導入する前に、通常の業務だけでなく、想定外の入力や異常な状況を含めてテストします。
例えば、AIが誤った情報を取得した場合、許可されていない操作を要求された場合、外部システムから想定外の結果が返された場合など、さまざまなシナリオを確認します。
必要に応じてRed Teamingなどの手法も活用し、実際の運用で問題につながる可能性のある挙動を事前に確認します。
運用状況を監視し、定期的に見直す
AIエージェントを本番環境に導入した後も、ログや処理結果を継続的に確認します。
業務内容や利用するデータ、外部サービスなどが変化すれば、当初設定したルールが適切ではなくなる可能性もあります。
そのため、一定期間ごとにAIの判断や実行結果を評価し、必要に応じて権限、ガードレール、承認フローなどを更新します。こうした継続的な改善によって、AIの自律性と業務上のリスクを適切に管理できます。
AIシステム開発会社が提供できるサポート
Agentic AIを既存の業務システムと連携させる場合、AIモデルの開発だけでなく、システム構成やデータ、権限、テスト、運用まで考慮する必要があります。
そのため、AIシステム開発会社と連携し、技術面と運用面の両方からガバナンスを設計する方法もあります。
既存システムへのAIエージェント統合
CRMやERPなどの既存システムとAIエージェントを連携させる場合、APIやデータ連携の設計だけでなく、AIがどのシステムにアクセスできるかを明確にする必要があります。
既存の業務フローを確認しながら、AIエージェントが担う範囲と人間が担う範囲を整理することで、業務への影響を抑えながら導入を進められます。
データ設計・権限管理
Agentic AIでは、AIがどのデータを参照し、どのシステムにアクセスできるかが重要になります。
AIに必要なデータだけを提供する仕組みや、ユーザー・エージェントごとのアクセス権限を設計し、不要なデータや機能へのアクセスを制限します。
また、個人情報や社内の機密情報を扱う場合は、データの保存場所や利用目的なども含めて設計する必要があります。
テストとリスク評価
AIエージェントは、通常の機能テストだけでは十分に評価できない場合があります。
そのため、想定外の入力や異常系のシナリオを含めて、AIがどのような判断やアクションを行うかを確認します。ガードレールや人間による承認フローが意図したとおりに機能するかを検証することも重要です。
モニタリングと運用後のサポート
導入後は、AIエージェントの実行ログや処理結果を確認できるモニタリング環境を整備します。
異常な処理を検知した場合に担当者へ通知したり、必要に応じてAIの処理を停止したりする仕組みを用意することで、問題が発生した際にも迅速に対応しやすくなります。
また、運用を続ける中で新たな課題が見つかった場合は、ガードレールや権限設定、監視ルールなどを継続的に見直します。
AIシステム開発会社を選ぶ際は、AIモデルの開発技術だけでなく、既存システムとの連携、データや権限の設計、AIシステムのテスト、導入後の運用まで対応できるかを確認することが重要です。
よくある質問(FAQ)
Agentic AIのガバナンスは、従来のITガバナンスと何が違いますか?
従来のITガバナンスでは、システムやIT資産、業務プロセスなどを対象に、組織としてのルールや管理体制を整備します。
一方、Agentic AIでは、AIが状況に応じて判断し、複数の処理を自律的に進めることがあります。そのため、従来の管理に加えて、AIがどこまで判断・実行できるのか、その行動をどのように監督するのかまで考える必要があります。
AIエージェントにはどの程度の自律性を与えるべきですか?
一律に決めるのではなく、業務のリスクや影響度に応じて設定することが重要です。
情報整理や定型的な処理など、影響が限定される業務では自動化の範囲を広げることが考えられます。一方、契約や金銭、重要な顧客データなどに関わる処理では、人間による確認や承認を組み込む方法があります。
AIエージェントのすべての行動に人間のチェックが必要ですか?
すべての行動に人間の確認を入れる必要があるとは限りません。
低リスクで定型的な処理はAIに任せ、高リスクまたは取り消しが難しい処理には人間による承認を求めるなど、業務ごとにルールを分ける方法が考えられます。
重要なのは、AIの自律性を一律に制限することではなく、業務への影響度に応じて適切な監督レベルを設定することです。
AIエージェントが誤った行動をとらないようにするにはどうすればよいですか?
まず、AIに許可するデータやシステム、操作を明確にし、ガードレールを設定します。そのうえで、想定外の入力や異常な状況を含むテストを行い、問題が発生した場合に人間へ引き継ぐ手順も用意します。
また、導入後も実行ログや処理結果を継続的に確認し、必要に応じて権限やルールを見直すことが重要です。
まとめ
Agentic AIのガバナンスは、AIが生成する情報だけを管理するものではありません。AIがどこまで判断し、どのような権限で行動できるのかを明確にし、その結果を継続的に確認できる仕組みを整えることが重要です。
特に企業でAIエージェントを活用する場合は、目的、権限、データ、人間による監督、ガードレール、ログ、モニタリングまでを一体として考える必要があります。
また、ガバナンスは開発後に追加するのではなく、企画・設計段階から組み込むことが重要です。AIシステム開発会社と連携する場合も、開発そのものだけでなく、AIの自律性や権限、運用体制まで含めて検討することで、企業の業務に合わせたAI活用を進めやすくなります。
レリパ(Relipa)は、10年以上にわたり日本企業向けのシステム開発に携わり、AIを活用したシステムの企画・開発から既存システムとの連携、テスト、運用まで支援しています。企業ごとの業務やシステム環境を踏まえ、Agentic AIの活用範囲や権限設計、運用体制を含めた開発をサポートします。
Agentic AIの導入やAIシステム開発についてご検討中の場合は、ぜひレリパ(Relipa)にご相談ください。